Từ an ninh mạng truyền thống đến những thách thức trong kỷ nguyên AI
Trong những năm trước đây, các nguy cơ mất an ninh mạng chủ yếu đến từ virus, phần mềm độc hại, thư điện tử lừa đảo, khai thác lỗ hổng bảo mật và các hành vi truy cập trái phép. Phương thức tấn công thường phụ thuộc nhiều vào trình độ kỹ thuật và nguồn lực của đối tượng tấn công. Các doanh nghiệp tập trung bảo vệ hệ thống bằng tường lửa, phần mềm chống virus, quản lý tài khoản, cập nhật bản vá và sao lưu dữ liệu.
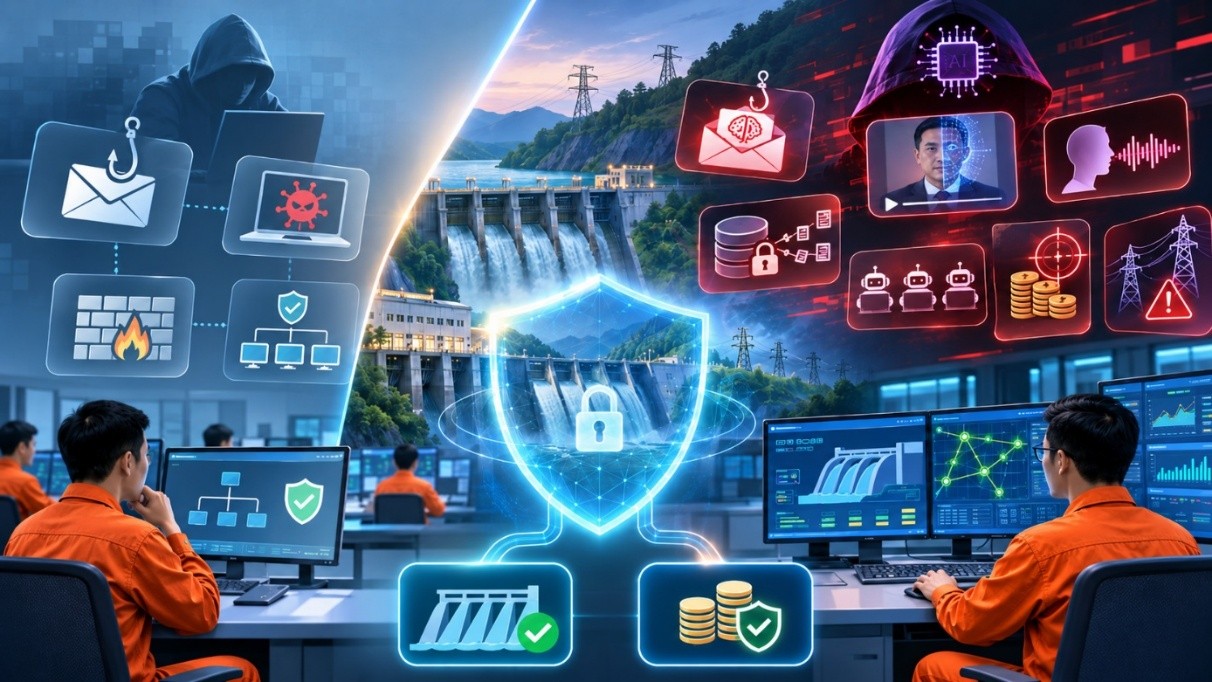
Tuy nhiên, sự phát triển mạnh mẽ của trí tuệ nhân tạo (AI), đặc biệt là AI tạo sinh từ năm 2023 đến nay, đang làm thay đổi đáng kể cục diện an ninh mạng. AI không chỉ hỗ trợ con người nâng cao năng suất lao động mà còn bị lợi dụng để tự động hóa các hoạt động tấn công, tìm kiếm điểm yếu và tạo ra những hình thức lừa đảo ngày càng tinh vi.
Điểm khác biệt lớn nhất không hẳn nằm ở sự xuất hiện của các phương thức tấn công hoàn toàn mới, mà là tốc độ, quy mô và mức độ thuyết phục của các cuộc tấn công đã gia tăng đáng kể. Một đối tượng có trình độ kỹ thuật hạn chế cũng có thể sử dụng AI để tạo hàng loạt email lừa đảo, giả mạo văn bản, hình ảnh, giọng nói hoặc video của lãnh đạo doanh nghiệp. Điều này khiến những biện pháp nhận diện dựa vào kinh nghiệm thông thường trở nên kém hiệu quả.
Những nguy cơ trực tiếp đối với hoạt động sản xuất, kinh doanh điện năng
Đối với Công ty Phát triển Thủy điện Sê San, an ninh mạng không chỉ là vấn đề bảo vệ máy tính và dữ liệu, mà còn liên quan trực tiếp đến an toàn vận hành nhà máy, tính liên tục của sản xuất điện và hiệu quả tài chính.
Trước hết, trong hoạt động tài chính, kế toán và mua sắm vật tư, AI có thể bị lợi dụng để giả mạo email, văn bản hoặc giọng nói của lãnh đạo, đối tác nhằm thay đổi thông tin tài khoản ngân hàng, điều chỉnh hồ sơ hay thực hiện thanh toán khẩn cấp. Một giao dịch được phê duyệt dựa trên thông tin giả mạo có thể gây thiệt hại tài chính lớn, trong khi hệ thống máy tính vẫn hoạt động bình thường và không xuất hiện dấu hiệu nhiễm mã độc.
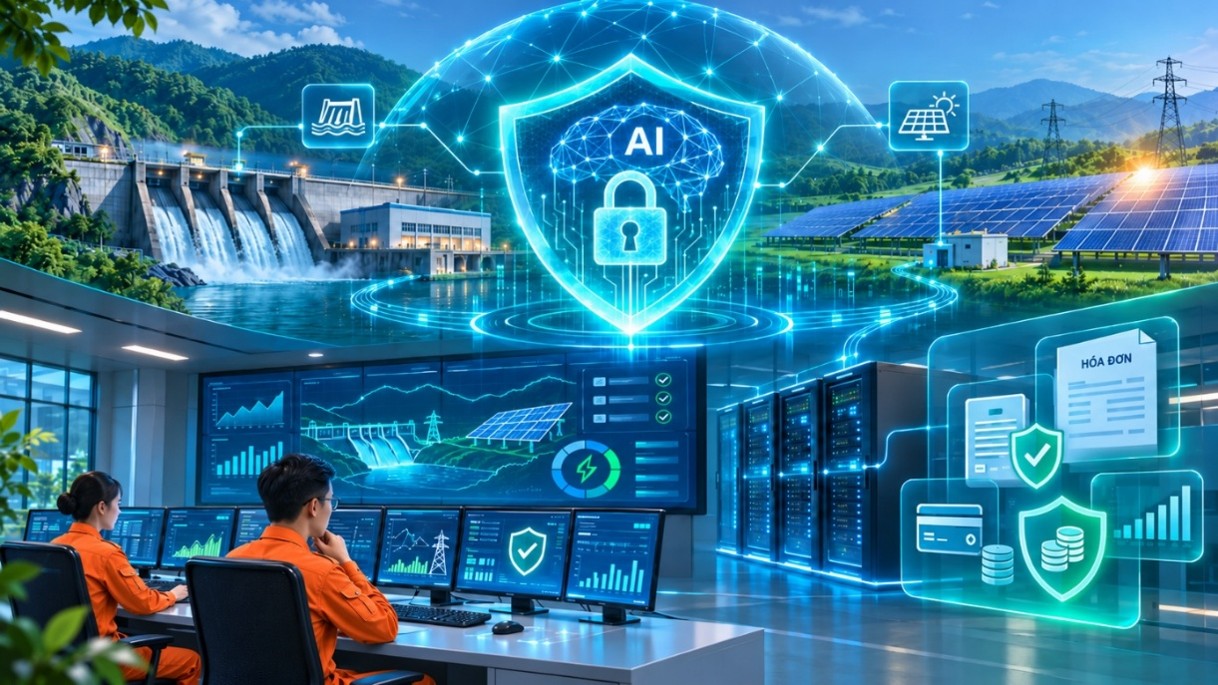
Thứ hai, đối với hoạt động sản xuất điện, các hệ thống DCS/SCADA, đo đếm điện năng, quản lý lệnh điều độ và các cơ sở dữ liệu kỹ thuật có vai trò quan trọng trong vận hành Nhà máy Thủy điện Sê San 4 và Nhà máy Điện mặt trời Sê San 4. Nếu bị xâm nhập, thay đổi hoặc gián đoạn, hậu quả có thể là mất khả năng giám sát, sai lệch số liệu sản lượng, ảnh hưởng đến công tác điều độ, thanh toán điện năng và trong trường hợp nghiêm trọng có thể tác động đến an toàn thiết bị, tính liên tục của hoạt động phát điện.
Thứ ba, việc ứng dụng AI trong công việc hằng ngày cũng phát sinh nguy cơ mới. Khi người lao động đưa hồ sơ hợp đồng, tài liệu tài chính, thông số thiết bị, sơ đồ hệ thống hoặc dữ liệu nội bộ lên các nền tảng AI công cộng mà chưa được kiểm soát, thông tin quan trọng của Công ty có nguy cơ bị tiết lộ hoặc sử dụng ngoài mục đích cho phép.
Như vậy, thiệt hại từ một sự cố an ninh mạng không chỉ được tính bằng chi phí khắc phục kỹ thuật, mà còn bao gồm doanh thu điện năng có thể bị ảnh hưởng do gián đoạn sản xuất, chi phí khôi phục hệ thống, tổn thất tài chính, uy tín doanh nghiệp và trách nhiệm tuân thủ.
Định hướng bảo đảm an ninh mạng tại Công ty trong giai đoạn tới
Trước những thách thức trên, Công ty cần chuyển dần từ phương thức bảo vệ chủ yếu dựa trên công cụ và xử lý khi có sự cố sang quản trị rủi ro chủ động, giám sát liên tục và nâng cao khả năng phục hồi, phù hợp với Đề án bảo đảm an toàn thông tin giai đoạn 2023–2028 của EVN, Quy định bảo đảm an ninh mạng hiện hành và tiêu chuẩn ISO/IEC 27001:2022.
Trước mắt, cần ưu tiên hoàn thiện các biện pháp có chi phí thấp nhưng hiệu quả cao: tăng cường xác thực nhiều yếu tố; kiểm soát tài khoản đặc quyền; đào tạo nhận diện hành vi giả mạo bằng AI; thiết lập cơ chế xác minh độc lập đối với yêu cầu thay đổi tài khoản thanh toán, chuyển tiền hoặc các giao dịch tài chính quan trọng. Đồng thời, hướng dẫn sử dụng AI an toàn, quy định rõ loại thông tin được phép và không được phép cung cấp cho các nền tảng AI bên ngoài.
Đối với hạ tầng kỹ thuật, Công ty cần tiếp tục phát huy hiệu quả các hệ thống bảo mật và giám sát hiện có như Stormshield, Kaspersky, SolarWinds và hệ thống sao lưu dữ liệu; hoàn thiện phân vùng mạng IT/OT, tăng cường kiểm soát truy cập, giám sát bất thường và kiểm tra khả năng khôi phục sau sự cố. Đặc biệt, hệ thống điều khiển công nghiệp phải được bảo vệ theo nguyên tắc ưu tiên tuyệt đối an toàn vận hành, mọi thay đổi kỹ thuật đều phải được đánh giá và kiểm soát chặt chẽ.
Về lâu dài, cần nghiên cứu ứng dụng AI phục vụ chính hoạt động phòng thủ, như hỗ trợ phân tích nhật ký hệ thống, phát hiện dấu hiệu bất thường, tổng hợp cảnh báo và đánh giá rủi ro. Việc triển khai nên bắt đầu từ những bài toán nhỏ, có thể kiểm chứng hiệu quả, ưu tiên tận dụng hạ tầng hiện hữu và bảo đảm dữ liệu nhạy cảm không bị đưa ra ngoài phạm vi kiểm soát.
Trong điều kiện nguồn lực đầu tư có hạn, các giải pháp an ninh mạng cần được lựa chọn theo mức độ rủi ro và tác động đến sản xuất kinh doanh, tránh đầu tư dàn trải hoặc trùng lặp. Những hạng mục liên quan trực tiếp đến an toàn hệ thống điều khiển, bảo vệ dữ liệu trọng yếu và khả năng duy trì phát điện phải được ưu tiên hơn các giải pháp công nghệ có chi phí lớn nhưng hiệu quả chưa rõ ràng.
Kết luận
Kỷ nguyên AI mang lại nhiều cơ hội nâng cao hiệu quả quản trị và sản xuất, đồng thời đặt ra những thách thức an ninh mạng ngày càng phức tạp. Đối với doanh nghiệp sản xuất điện, bảo đảm an ninh mạng cần được nhìn nhận là một phần không thể tách rời của công tác quản lý rủi ro, an toàn vận hành và bảo vệ hiệu quả sản xuất kinh doanh.
Đầu tư cho an ninh mạng không đơn thuần là chi phí công nghệ, mà chính là đầu tư để bảo vệ tài sản, doanh thu và sự vận hành an toàn, liên tục của doanh nghiệp trong kỷ nguyên số./.
Chia sẻ từ Nguyễn Thanh Hải (P2)